پیامهای جعلی در سامانههای هشدار اوکراین و روسیه
منتشرشده: · بهروزرسانی: · فناوری
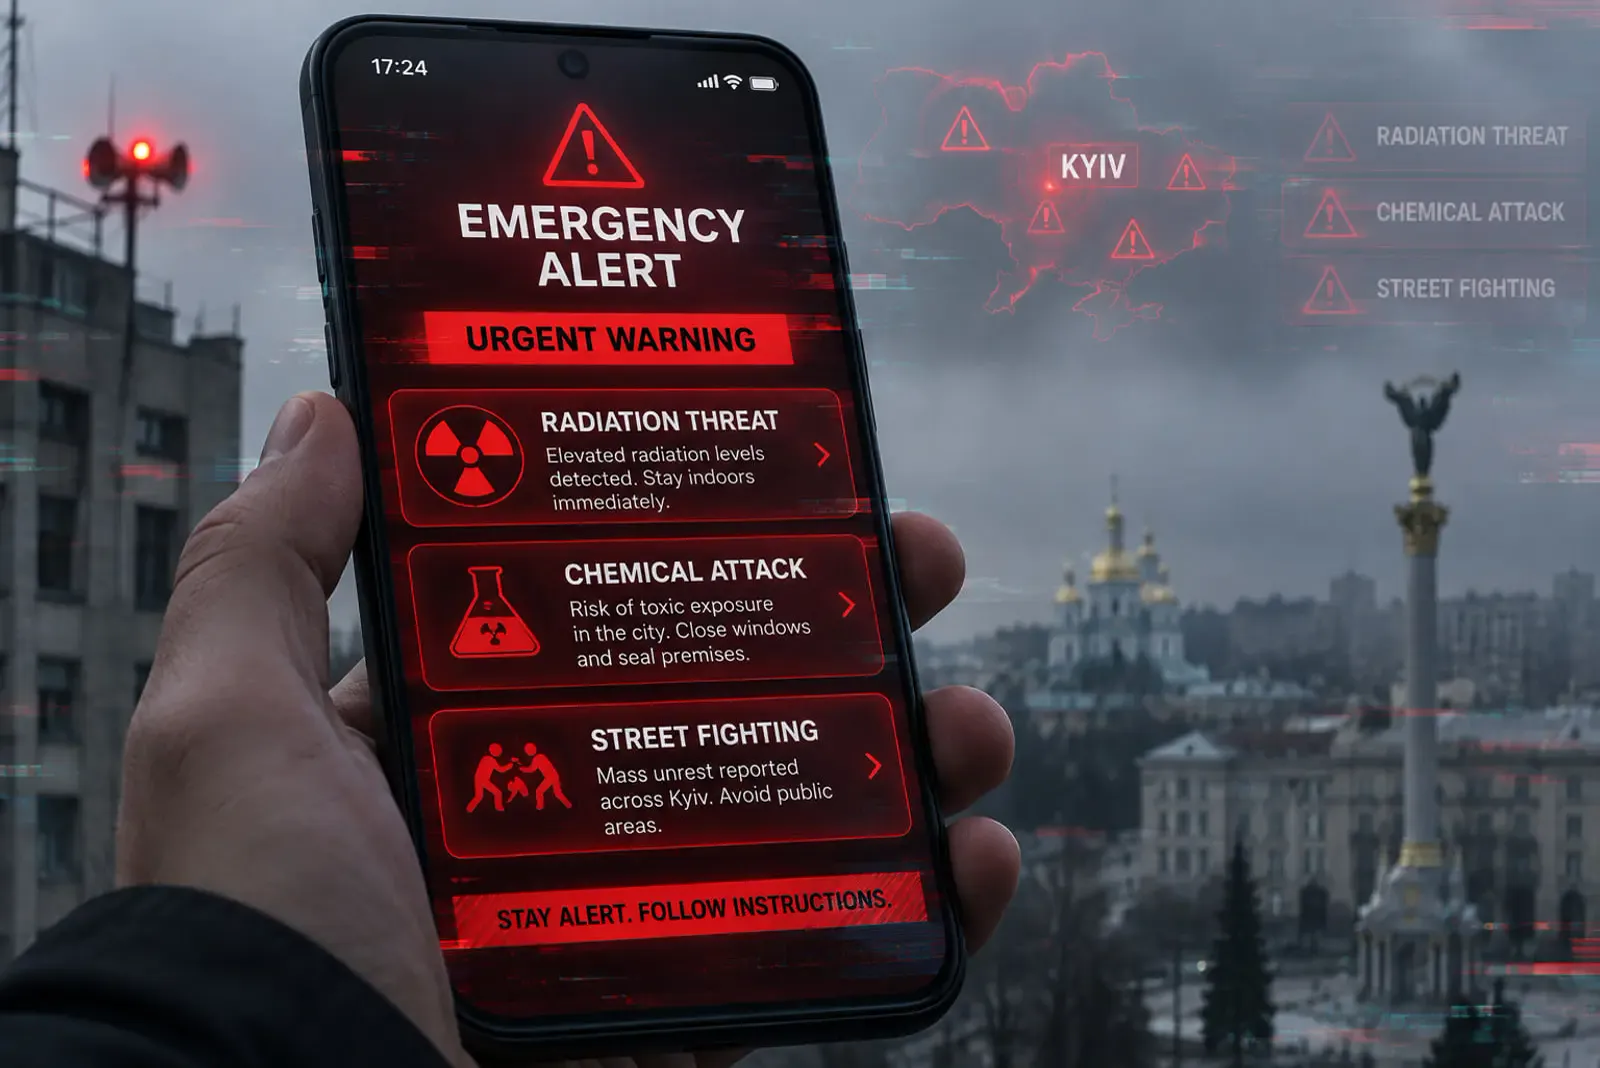
در کییف و روسیه، پیامهای اضطراری حاوی هشدارهای نادرست دربارهٔ تشعشع، حمله شیمیایی و هستهای منتشر شد. نیروی هوایی اوکراین و وزارت شرایط اضطراری روسیه اعلام کردند که سامانههای هشدار تحت نفوذ قرار گرفتهاند.
ساکنان کییف روز یکشنبه با پیامهای اضطراری مواجه شدند که از خطر تشعشع، حمله شیمیایی و درگیری خیابانی خبر میدادند و از مردم میخواستند از خانه خارج نشوند. نیروی هوایی اوکراین پس از اعلام عدم وجود تهدید پرتوزایی، گفت که سامانهٔ رسمی هشدار حملهٔ هوایی احتمالاً تحت نفوذ قرار گرفته است.
مقامهای اوکراینی اعلام کردند که هشدارهای اضطراری جعلی روز یکشنبه از طریق اپلیکیشن رسمی منتشر شدهاند. ساعاتی بعد، در روسیه نیز هکرها با نفوذ به سامانهٔ اطلاعرسانی، پیامهای جعلی حملهٔ هستهای برای مردم ارسال کردند.
یکی از اعلانها با لحنی دستوری میگفت: «در کییف هشدار خطر تشعشع صادر شده است. از خانه خارج نشوید!» پیام دیگری از «هشدار حملهٔ شیمیایی» سخن میگفت و همان توصیهٔ ماندن در فضای بسته را تکرار میکرد. نقشهٔ آنلاین عمومی هشدارهای هوایی، کییف و چند منطقهٔ دیگر را در وضعیت هشدار هستهای نشان داد و پیامهای نادرستی دربارهٔ موشک فراصوت اورشنیک روسیه و وقوع نبرد خیابانی در پایتخت اوکراین منتشر کرد.
بلندگوهای خیابانی نیز پیام ضبطشدهای پخش کردند که از مردم میخواستند تدابیر احتیاطی را رعایت کنند. ترکیب اعلان موبایلی، نقشهٔ آنلاین و پیام صوتی خیابانی باعث شد اطلاعات جعلی از چند مسیر در دسترس شهروندان قرار گیرد.
رویداد کییف تنها اختلال گزارششده در سامانههای هشدار منطقه نبود. وزارت شرایط اضطراری روسیه بامداد دوشنبه اعلام کرد اپلیکیشن موبایلی آن با یک «حملهٔ سایبری گسترده» روبهرو شده و مهاجمان توانستهاند اطلاعات جعلی برای مردم بفرستند. بیانیهٔ وزارتخانه که در تلگرام انتشار یافت، میگفت: «توجه! اپلیکیشن موبایلی وزارت شرایط اضطراری روسیه هدف یک حملهٔ سایبری گسترده قرار گرفته و مهاجمان از طریق آن اطلاعات نادرست برای مردم ارسال کردهاند.»
نزدیکی زمانی دو رخداد بهتنهایی ارتباط عملیاتی میان آنها را ثابت نمیکند. با وجود شباهت روشها، دادههای منتشرشده برای تعیین منشا مشترک، شیوهٔ دسترسی مهاجمان یا میزان دقیق نفوذ کافی نیستند. وجه مشترک هر دو ماجرا استفاده از کانالهای رسمی برای انتشار اطلاعات اضطراری جعلی بود؛ روشی که میتواند تشخیص پیام معتبر را در لحظهٔ بحران دشوار کند.
هنوز روشن نیست مهاجمان مستقیماً به زیرساخت مرکزی اپلیکیشن دسترسی یافتهاند، حسابهای مدیریتی را تصرف کردهاند یا از مسیر دیگری پیامها را وارد شبکه کردهاند. نقش بلندگوهای خیابانی و علت نمایش هشدار هستهای در چند منطقه نیز به توضیح فنی بیشتری نیاز دارد.