حملات سایبری در سامانههای هشدار اضطراری اوکراین و روسیه
منتشرشده: · بهروزرسانی: · فناوری
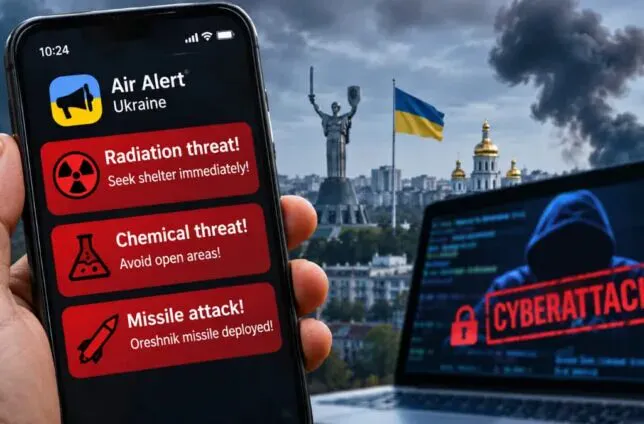
سامانههای هشدار اضطراری در اوکراین و روسیه هدف حملات سایبری شد و پیامهای ساختگی دربارهٔ تهدیدات شیمیایی، رادیواکتیو و حملات اتمی ارسال گردید.
سامانهٔ هشدار حمله هوایی اوکراین اولین کشوری بود که اختلال در اپلیکیشن رسمی خود را گزارش کرد. در این اختلال، هشدارهای وضعیت قرمز در سراسر کشور فعال شد و پیامهای متعددی دربارهٔ تهدیدات غیرواقعی برای ساکنان چندین منطقه، بهویژه شهر کییف، ارسال شد. این هشدارها احتمال وقوع تشعشعات رادیواکتیو، حملات شیمیایی، درگیریهای شهری و ادعاهای شلیک موشکهای هایپرسونیک Oreshnik از سوی مسکو را شامل میشد.
نیروی هوایی اوکراین پس از وقوع حادثه، بیانیهای رسمی در تلگرام منتشر کرد و اعلام کرد که اپلیکیشن هشدار تحت تاثیر نفوذ قرار گرفته و هیچگونه خطر واقعی رادیواکتیو وجود ندارد. این سازمان از مردم خواست آرامش خود را حفظ کرده و هشدارهای ساختگی را نادیده بگیرند. در کمتر از یک ساعت، اعلانهای جعلی لغو شد و هشدارهای تکمیلی از طریق کانالهای معتبر اطلاعرسانی منتشر شد. مرکز ارتباطات استراتژیک اوکراین، SPRAVDI، روسیه را مسئول اصلی این حمله سایبری معرفی کرد. مقامات شهری کییف نیز تصریح کردند که اپلیکیشن اختصاصی پایتخت وضعیت عادی داشته و هک رخداده متوجه سامانهٔ سراسری بوده است.
در روسیه، هنوز وسعت دقیق هشدارهای نادرست پخششده مشخص نشده و مسکو از متهم کردن طرف خاصی خودداری کرده است. اما یک گروه جاسوسی و سایبری اوکراینی ادعا کرده که در این اقدام توانسته هشدارهای دروغین حمله اتمی را در داخل خاک روسیه به دست شهروندان برساند. این حملات سایبری همزمان و هدفمند، چند دقیقه پیش از پایان آتشبس محلی در منطقه خط مقدم خرسون رخ دادند. آتشبس محدود که از روز سهشنبه گذشته آغاز شده بود، در ساعت ۲۳:۰۰ بامداد یکشنبه به وقت محلی پایان یافت و طولانیترین دوره آرامش میدانی در این جبهه از زمان آغاز درگیریها به شمار میرفت.